2026年10月21日、ホームページなどで広く使われているプログラム「PHP」に、重大な脆弱性が2つ見つかったことを受け修正版が公開されました。
このニュースを見て「自分のホームページは大丈夫なのだろうか」、「何か対策をしなければいけないのだろうか」と不安になった方もいると思います。
とくにWordPressを使っているホームページはPHPで動いているため、今回の問題と無関係ではありません。
ただPHPや脆弱性といわれても、何が問題なのかよくわからない方も多いでしょう。
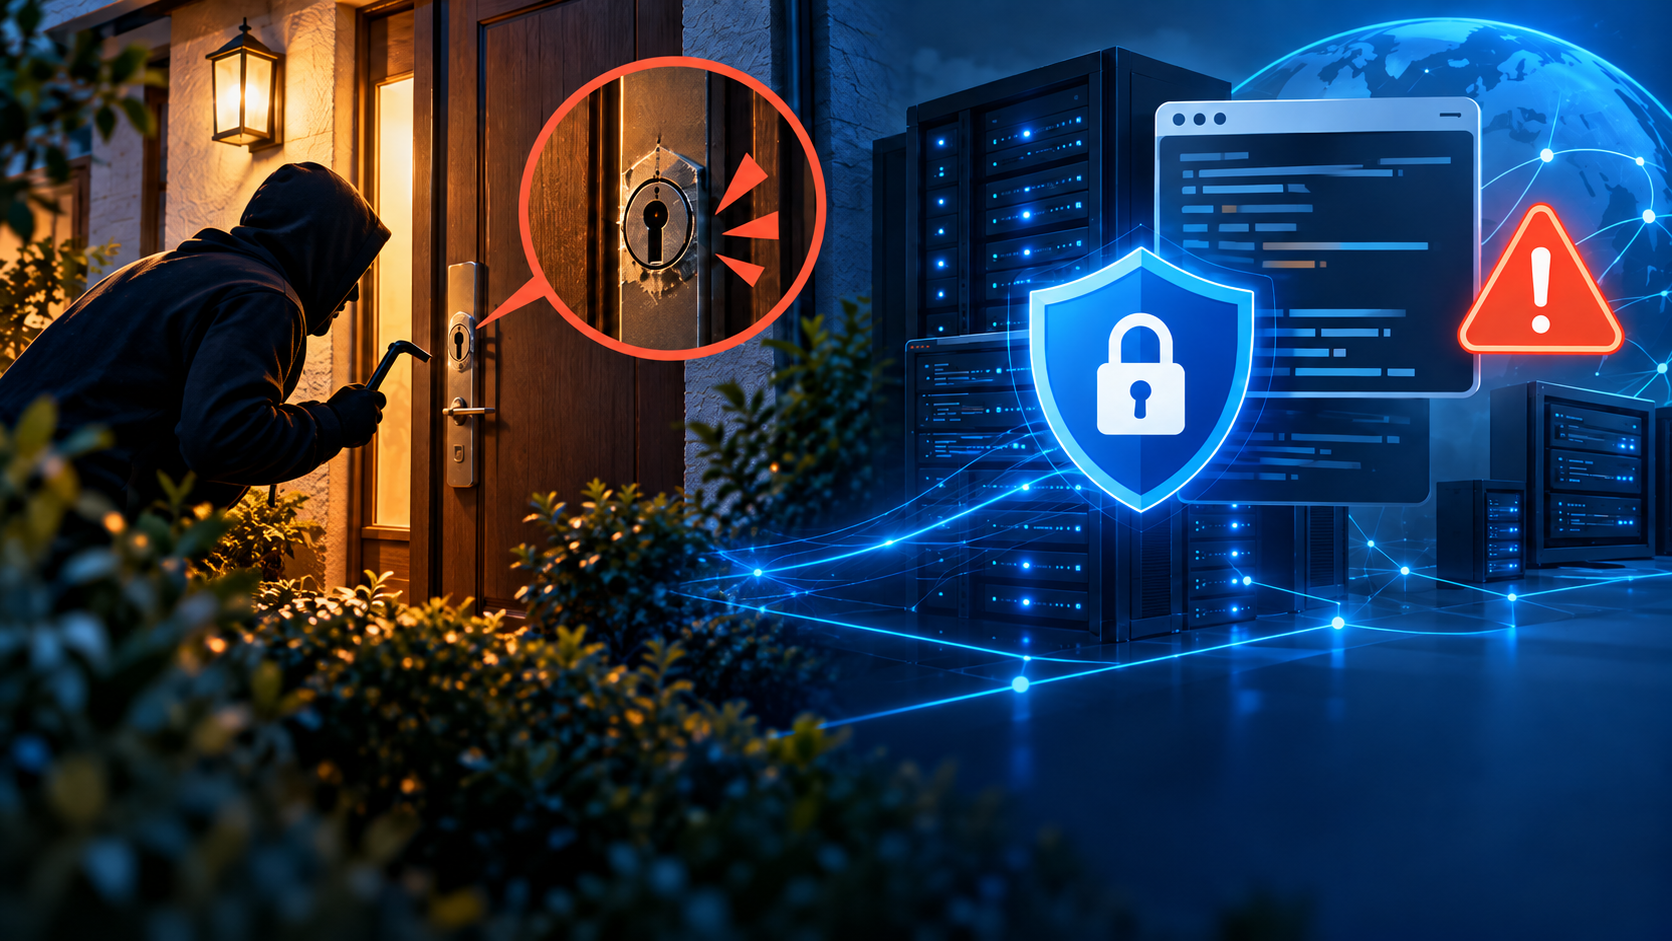
そこで今回の問題を、家と空き巣の関係に例えて説明したいと思います。
PHPの脆弱性とは?家と空き巣に例えて解説
PHPとは、WebサイトやWebシステムを動かすために使われるプログラミング言語です。WordPressにもPHPが使われています。
そして脆弱性とは、プログラムに存在するセキュリティ上の弱点のことです。
今回の問題を理解するには、家に侵入しようとする空き巣を想像するとわかりやすいと思います。
空き巣が侵入口を探すように、サイバー攻撃を仕掛ける人も、プログラムの中に侵入できる弱点がないかを探しています。
脆弱性は家の入りやすいドアのようなもの
家には玄関や勝手口、窓など、さまざまな出入り口があります。
空き巣が家に入ろうと考えたとき、まず何をするでしょうか。おそらく、どこかに侵入できる場所がないか探すでしょう。
玄関の鍵が開いていないか。窓から入れないか。勝手口に弱い部分はないか。
こうした弱点を探す行為は、コンピューターへのサイバー攻撃にも似ています。
プログラムは人間が作るものです。どれほど優秀な技術者が開発しても、最初からすべての問題を発見して、完全に防ぐことは容易ではありません。
たとえばWindowsも、発売後にさまざまな問題が見つかり、アップデートによって修正されています。
あまり知られていないかもしれませんが、100点満点完璧!の製品は意外と少なく、リリース後に修正していくことはよくある話です。
PHPも同じです。
今回のように新たな問題が発見されると、開発者が修正を行い新しいバージョンを公開します。
そしてそれは歴史的に繰り返されてきました。
今回発見された2つの脆弱性
今回のPHPでは、非常に危険性の高い脆弱性が2つ問題となりました。
1つ目は、PHPがメモリ不足などのエラーを処理するときに、内部の情報が正しく管理されなくなる問題です。
2つ目は、以前の処理で使った情報が不適切な状態で残り、後の処理で悪用される可能性がある問題です。
少し難しい話ですね。
家に例えるなら、普段は安全に使えていたドアや鍵の仕組みに問題があり、ある方法を使うと外部から侵入できる可能性が見つかったようなものです。
今回の問題では、条件がそろうと攻撃者がサーバー上で不正なプログラムを実行できることが確認されています。
つまり、ホームページの改ざんや情報の窃取などにつながるおそれがあったのです。
ただし、脆弱性が存在することと、実際に攻撃を受けて被害が発生することは別です。
なぜ今回のPHPの脆弱性は大きな話題になったのか
PHPの脆弱性は今回初めて発見されたわけではありません。
そのため、知っている人からすると「いつものことね」くらいのものです。
過去にも深刻な問題が見つかり、そのたびに修正版が公開されてきました。
それではなぜ今回はこれほど注目されたのでしょうか。
背景には、修正版の公開前に脆弱性に関する情報が外部に広まったことがあるでしょう。さらに近年のサイバー攻撃や企業の情報漏洩に対する警戒感も、企業が慎重に対応する要因になったのではないかと私は考えています。
修正版が公開される前に情報が広まった
今回の2つの脆弱性のうち、1つは2024年の時点で問題の兆候が発見されていました。
その後、2026年8月には外部の研究者などから報告があり、攻撃につながる具体的な危険性が明らかになりました。
PHPの開発チームは修正を進め、2026年10月22日に修正版を公開する予定でした。
ところが、公開予定日の約2日前に、脆弱性に関する情報が外部に広まりました。
さらに、実際に攻撃が成立する様子を示した動画も流出し、その情報が広がることになりました。
こうした状況を受け、PHPの開発チームは修正版の公開を10月21日に前倒ししています。
家に例えるなら、家の鍵に弱点が見つかり、鍵を交換する準備を進めていたところ、その弱点に関する情報が外部に知られてしまったようなものです。
しかも、鍵を交換できるまでには少し時間が必要です。
その間に空き巣に狙われる可能性を考えれば、家の持ち主が警戒するのも不思議ではありません。
近年のサイバー攻撃への警戒感も影響したのではないか
ここからは私の考えです。
近年、企業へのサイバー攻撃や個人情報の漏洩が大きなニュースになることが増えています。
企業にとって、サイバー攻撃は単なるシステム上の問題ではありません。
顧客情報が漏洩すれば信用を失う可能性がありますし、システムが停止すれば事業そのものに影響することもあります。
そのため、以前であれば通常のバージョンアップで対応していたような問題でも、現在はより慎重に対応する企業が増えているのではないでしょうか。
今回のPHPの問題が大きく注目された背景にも、こうした社会全体の警戒感が影響していたのではないかと考えています。
ただしこれは私の推測であり、各企業がどのような理由で判断したのかを確認したものではありません。
AIの発達によって脆弱性は発見されやすくなっている
今回のPHPの問題を考えるうえでAIの進歩も無視できません。
AIは文章の作成や画像生成だけではなく、プログラムの問題を発見するためにも活用されています。これまで専門家が時間をかけて調査していた作業の一部を、AIが支援できるようになっています。今回のPHPの調査にも、OpenAIを含む複数の企業や研究者が関わっていました。今後は脆弱性の発見がさらに進む可能性があり、修正する側にも迅速な対応が求められるでしょう。
今回のPHPの脆弱性については、OpenAIが問題に関する報告を独立して行ったことがPHP Foundationによって公表されています。
また、PHP Foundationは、AIを活用した調査が増えたことにより、以前より多くの脆弱性報告が寄せられるようになったと説明しています。
これまで発見されていなかったプログラムの弱点が、AIによって見つかる可能性も高まっています。
一方で、AIを利用できるのは攻撃者だけではありません。
セキュリティの専門家や開発者もAIを使い、問題の発見や修正に役立てています。
つまり、AIによって攻撃と防御の両方の技術が進歩しているのです。
今後もPHPに限らず、さまざまなプログラムで新しい脆弱性が発見される可能性があります。
WordPressでホームページを運営している人がすべきこと
では、WordPressでホームページを運営している人は何をすればよいのでしょうか。
今回の問題に対して必要なのは、使用しているPHPを脆弱性が修正されたバージョンに更新することです。
ここで知っておきたいのは、WordPress本体の更新とPHPの更新は別だということです。
一般的なレンタルサーバーでは、PHPのバージョンはサーバーの管理画面から確認・変更します。ただしPHPを更新するとホームページの表示や機能に影響することがあるため、事前の準備も必要です。
PHPはWordPressではなくサーバー側で更新する
WordPressを使っている方の中には、WordPressの管理画面からPHPを更新できると思っている方もいるかもしれません。
しかし通常はそうではありません。
PHPはWordPressを動かしているサーバー側のプログラムです。
そのためPHPを更新するには、契約しているレンタルサーバーの管理画面などで操作する必要があります。
たとえばエックスサーバーを利用している場合は、サーバーパネルにログインし、「PHP Ver.切替」からPHPのバージョンを確認できます。
今回公開された主な修正版は、以下のとおりです。
PHP 8.2.35
PHP 8.3.36
PHP 8.4.27
PHP 8.5.12
今回の脆弱性に対応するには、修正済みのPHPを使用する必要があります。
ただし、レンタルサーバー会社によっては独自に修正を適用している場合もあります。管理画面のバージョン番号だけで判断できないときは、サーバー会社が公開している対応情報も確認する必要があります。
PHPを更新する前にバックアップを取る
PHPを新しいバージョンに変更する際には、注意したいことがあります。
それは、PHPのバージョンを変更することによって、ホームページの表示が崩れたり、一部の機能が動かなくなったりする可能性があることです。
WordPressには、さまざまなテーマやプラグインが使われています。
これらが新しいPHPに対応していない場合、問題が発生することがあります。
そのため、PHPを変更する前にはホームページのファイルやデータベースをバックアップしておくことをおすすめします。
PHP更新後はホームページの動作を確認する
PHPの更新が完了したら、実際にホームページを開いて確認してください。
トップページが正常に表示されているかだけではなく、下層ページやお問い合わせフォームなども確認します。
たとえば、見た目は正常でも、お問い合わせフォームからメールが送信できなくなっている可能性があります。
こうした不具合が見つかった場合は、原因となっているテーマやプラグインの対応状況を調べ、必要な修正を行います。
今回の脆弱性が未修正の古いPHPへ安易に戻すことは避け、制作会社や保守担当者と対応方法を検討してください。
PHPの脆弱性は今後も発見される可能性がある
PHPの脆弱性は、今回の更新ですべて解消され、今後二度と発生しないというものではありません。
これはPHPに限らず、WindowsやWordPress、そのほかのさまざまなプログラムにも共通する話です。
新しい問題が発見されれば、開発者が修正し、利用者が更新していく必要があります。
ホームページを安全に運営するためには今回だけ特別な対策をするのではなく、今後も必要な更新を続けていくことが現実的な対応だと考えています。
もう一度、家と空き巣の話に戻りましょう。
家の鍵に弱点が見つかったら、新しい鍵に交換する。
そして交換した後は、鍵が正常に使えるか確かめる。
ホームページも基本的には同じです。
プログラムの脆弱性が見つかったら、修正版に更新する。そして更新後に正常に動いているか確認する。
これを繰り返していく必要があります。
もちろん、どれほど対策していてもサイバー攻撃の危険性を完全になくすことは難しいでしょう。
しかし、今回のように修正版が公開されている問題については、更新することで既知の脆弱性への対策ができます。
大切なのは、問題が起きたことを必要以上に恐れるのではなく、何が問題なのかを知り、自分にできる対策を行うことです。